Построение отказоустойчивой системы бэкапов в S3 облако с ротацией и шифрованием
Почему бэкапы на том же сервере — это иллюзия безопасности, и как сделать правильно
Хранить резервные копии базы данных на том же жестком диске, где крутится сам сайт — критическая ошибка. В случае сбоя файловой системы, компрометации root-доступа или физической поломки RAID-массива в дата-центре вы потеряете и продакшн, и бэкапы одновременно. Профессиональный подход к надежности данных требует соблюдения правила «3-2-1»: три копии, на двух разных носителях, одна из которых хранится на удаленной независимой платформе. Настроим автоматическую выгрузку зашифрованных бэкапов в изолированное S3-облако с ротацией по принципу дедупликации поколений (Grandfather-Father-Son).
Архитектура резервного копирования с ротацией
Мы не можем бесконечно копить ежедневные архивы — дисковое пространство в S3 не бесплатно. Нам нужен строгий алгоритм ротации (например, хранить последние 7 ежедневных бэкапов, 4 еженедельных и 3 ежемесячных). Все старые архивы должны удаляться автоматически. Перед отправкой в облако данные обязательно сжимаются утилитой gzip и шифруются симметричным ключом gpg, чтобы даже при компрометации облачного провайдера злоумышленники не получили доступ к вашей базе.
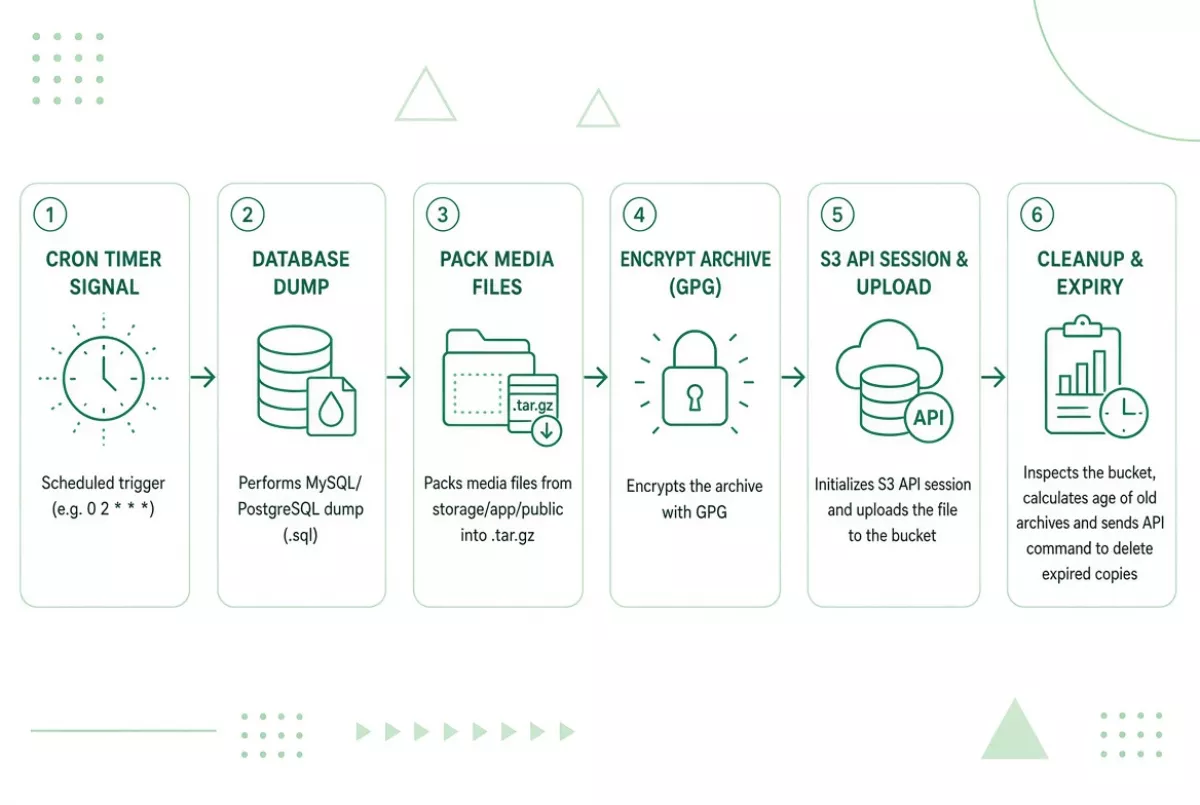
Шаг 1: Bash-скрипт автоматического создания, шифрования и отправки бэкапа
Используем встроенную утилиту aws-cli, настроенную на работу с S3-совместимым хранилищем (Yandex Cloud / Selectel / AWS), для безопасной пакетной выгрузки данных.
Шаг 2: Настройка автоматического удаления старых копий через S3 Lifecycle
Вместо написания сложных скриптов удаления, мы перекладываем задачу ротации на само облако. Для этого в панели S3-провайдера настраивается Lifecycle Policy (политика жизненного цикла объектов).
Итоги и резюме
Гарантия восстановления бизнеса
Наличие такой автоматизированной системы сводит риски потери данных к нулю. Даже при полном уничтожении основного сервера, развертывание проекта на новом железе займет минимум времени: достаточно развернуть чистую ОС, установить Docker, скачать зашифрованный бэкап из S3, расшифровать его одной командой gpg --decrypt и импортировать базу обратно. Главное — раз в квартал проводить тестовое восстановление, чтобы быть уверенным в валидности архивов.
Была ли полезна статья?
Оценки помогают мне понимать, какие темы вам наиболее интересны.